
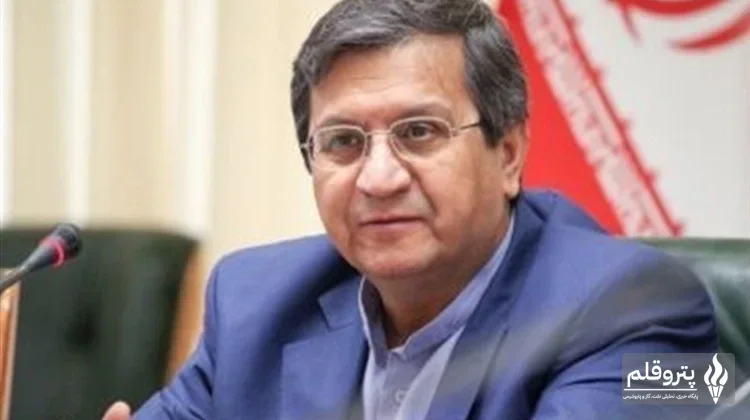
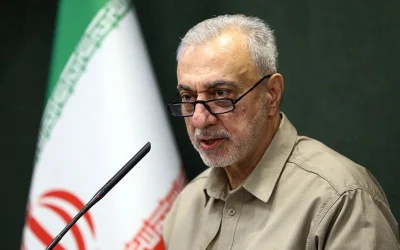
به گزارش پتروقلم، در نشست علنی امروز مجلس که به صورت مجازی برگزار شد، عبدالناصر همتی، رئیس کل بانک مرکزی، به بررسی جامع وضعیت امنیتی شبکه بانکی کشور پرداخته و چشمانداز معماری آینده این زیرساخت حیاتی را بر پایه پیشبینی حملات سایبری ترسیم کرد.
چشمانداز امنیتی شبکه بانکی
همتی با اشاره به اینکه در یک سال گذشته سرویسهای حاکمیتی بیش از 122 هزار بار هدف حملات سایبری قرار گرفتهاند، تأکید کرد که شبکه بانکی نه تنها زیرساخت مالی، بلکه امانتدار داراییها و اعتماد عمومی مردم است. او افزود: «زندگی روزمره میلیونها شهروند، فعالیت بنگاههای اقتصادی، پرداخت حقوق و تعهدات و جریان پول در کشور به استمرار و امنیت این شبکه وابسته است؛ بنابراین پایداری آن در شرایط بحران، صرفاً موضوع فنی نیست، بلکه مستقیماً با ثبات اقتصادی، امنیت مالی و اعتماد عمومی مردم ارتباط دارد.»
در سال ۱۴۰۴، شش سامانه مهم حاکمیتی شامل شتاب، شاپرک، پایا، ساتنا، چکاوک و پل، حدود 203 میلیارد تراکنش پردازش کردهاند که ارزش تصفیهشده آنها بیش از 200 هزار همت بوده است. در پنج ماههٔ اول سال جاری نیز حدود 60 میلیارد تراکنش به ارزش 134 هزار همت انجام شده است. این ارقام نشان میدهد که حفاظت از تنها چند سامانه کافی نیست؛ بلکه صیانت از داراییهای مردم، استمرار خدمات مالی و سلامت اطلاعات اقتصادی از اولویتهای اساسی است.
اقدامات پیشگیرانه و مدیریت بحران
همتی به چارچوبهای امنیتی و تداوم کسبوکار که در سالهای گذشته تدوین و ابلاغ شدهاند اشاره کرد. تا کنون ۲۳ بانک و مؤسسه اعتباری تحت ممیزی بانک مرکزی قرار گرفتهاند و از سال ۱۴۰۲ تا ۱۴۰۵، حداقل ۵۲ بخشنامه تخصصی در حوزه بازآوری سرویس، تداوم کسبوکار و امنسازی شبکه بانکی صادر شدهاند. علاوه بر این، برای سرویسهای حاکمیتی ۹ پروژهٔ کلان تابآوری و بازآوری تعریف و آزمون شده است.
در جریان بحران اخیر، زیرساختهای بانکداری متمرکز چهار بانک دچار اختلال شد. پس از فعالسازی ظرفیت جایگزین و برقراری تدریجی خدمات پایه، همان سامانه جایگزین نیز هدف حملات سایبری قرار گرفت. این تجربه نشان داد که داشتن یک سایت پشتیبان یا برنامهٔ تداوم کسبوکار به تنهایی کافی نیست؛ ظرفیت جایگزین باید مستقل، امن، عملیاتی و بهطور مستمر آزموده شود.
- مهار دامنه بحران: محدودیتهای انتقال وجه در پایان ساعات کاری و سقف کارت به کارت اعمال شد.
- استمرار خدمات حیاتی: برخی دستور پرداخت به مسیرهای جایگزین منتقل گردید تا اثرات اختلال بر چکها، ضمانتنامهها، اقساط تسهیلات و اعتبارات اسنادی کاهش یابد.
- بازیابی امن سامانهها: تستهای دورهای بر روی زیرساختهای جایگزین انجام شد و برنامههای بازیابی بهروز شد.
همتی با تأکید بر لزوم عبور از رویکرد واکنشی به پیشگیرانه، گفت: «مدیریت بحران نباید فقط به واکنش پس از حادثه محدود شود؛ بانک مرکزی و شبکه بانکی باید پیش از وقوع بحران برای استمرار خدمات، حفاظت و آمادگی کامل داشته باشند.» این بیانیه نشان میدهد که آیندهٔ شبکه بانکی ایران بر پایهٔ طراحی معماری مقاوم، آزمونهای مستمر و هماهنگی بین نهادهای نظارتی و عملیاتی شکل میگیرد.



































ارسال دیدگاه